collana berät mittelständische Unternehmen in der DACH-Region bei IT-Sicherheit: Betroffenheitsprüfung und Gap-Analyse für NIS2, Absicherung der Microsoft-Umgebung mit Entra ID und Defender, Berechtigungskonzepte im ERP-System und laufendes Monitoring im Betrieb. Als Microsoft Solutions Partner für Security arbeiten wir mit den Bordmitteln, die Sie bereits lizenziert haben.
Weil wir Ihre ERP- und Datenlandschaft ohnehin kennen, setzen wir Sicherheit dort an, wo Ihre Geschäftsprozesse tatsächlich laufen.
 Microsoft
 Microsoft
 Microsoft
 ERP-
Das NIS2-Umsetzungsgesetz gilt in Deutschland seit dem 6. Dezember 2025, ohne Übergangsfrist. Der Kreis der verpflichteten Unternehmen ist von rund 4.500 auf etwa 29.500 gewachsen. Die Geschäftsführung haftet persönlich.
Ob Sie betroffen sind, entscheiden zwei Fragen nacheinander: Fällt Ihre Tätigkeit unter eine der im Gesetz aufgeführten Einrichtungsarten? Und überschreiten Sie die Größenschwellen?
01


Maßgeblich ist nicht der Sektorname, sondern die konkrete Einrichtungsart, die im Gesetz je Zeile beschrieben ist. Lebensmittel etwa erfasst nur Großhandel sowie industrielle Produktion und Verarbeitung. Das verarbeitende Gewerbe ist über NACE-Abteilungen abgegrenzt, Abfallbewirtschaftung zählt nur, wenn sie die Hauptwirtschaftstätigkeit ist. Ein Unternehmen kann zudem in mehrere Zeilen gleichzeitig fallen, etwa als Hersteller und zugleich als Betreiber einer Energiespeicheranlage.
02
| Besonders wichtige Einrichtungen | Wichtige Einrichtungen | |
|---|---|---|
| Sektoren | nur Anlage 1 | Anlage 1 und Anlage 2 |
| Größe | ab 250 Mitarbeitenden oder Jahresumsatz über 50 Mio. Euro und zugleich Bilanzsumme über 43 Mio. Euro | ab 50 Mitarbeitenden oder Jahresumsatz und Bilanzsumme von jeweils über 10 Mio. Euro |
| Aufsicht | umfassende, proaktive Aufsicht durch das BSI nach § 61 BSIG | anlassbezogene Aufsicht nach § 62 BSIG |
| Bußgelder | bis zu 10 Mio. Euro | bis zu 7 Mio. Euro |
Quelle: § 28 BSIG für den Anwendungsbereich, § 65 BSIG für die Bußgeldstufen, §§ 61 und 62 BSIG für die Aufsicht. Stand 18. September 2026.
Zusammengefasst: Eine besonders wichtige Einrichtung ist ein Unternehmen aus einem Sektor der Anlage 1 mit mindestens 250 Mitarbeitenden oder über 50 Millionen Euro Jahresumsatz bei einer Bilanzsumme über 43 Millionen Euro. Eine wichtige Einrichtung ist ein Unternehmen aus Anlage 1 oder Anlage 2 mit mindestens 50 Mitarbeitenden oder Jahresumsatz und Bilanzsumme von jeweils über 10 Millionen Euro. Wer in Anlage 1 fällt, aber nur die kleineren Schwellen erreicht, ist eine wichtige Einrichtung. Ein Krankenhaus mit 80 Mitarbeitenden gehört damit in die zweite Spalte, nicht in die erste.
Unsere IT-Security Bewertung zeigt Ihnen, wo Handlungsbedarf besteht und welche Maßnahmen für Ihr Unternehmen zuerst sinnvoll sind.
Wir bringen Sie technisch und organisatorisch in den Zustand, in dem die formale Umsetzung nur noch ein überschaubarer Schritt ist.
01
02
03
Die Registrierung beim BSI, die Meldefristen bei Sicherheitsvorfällen, Nachweispflichten gegenüber der Aufsicht und die Schulungspflicht der Geschäftsleitung nach § 38 BSIG sind rechtliche Schritte, die Sie selbst oder mit juristischer Begleitung gehen. Wir sorgen dafür, dass bei diesen Schritten nichts mehr fehlt, was technisch oder organisatorisch vorbereitet werden muss.
Bevor investiert wird, muss der Ist-Zustand auf dem Tisch liegen.
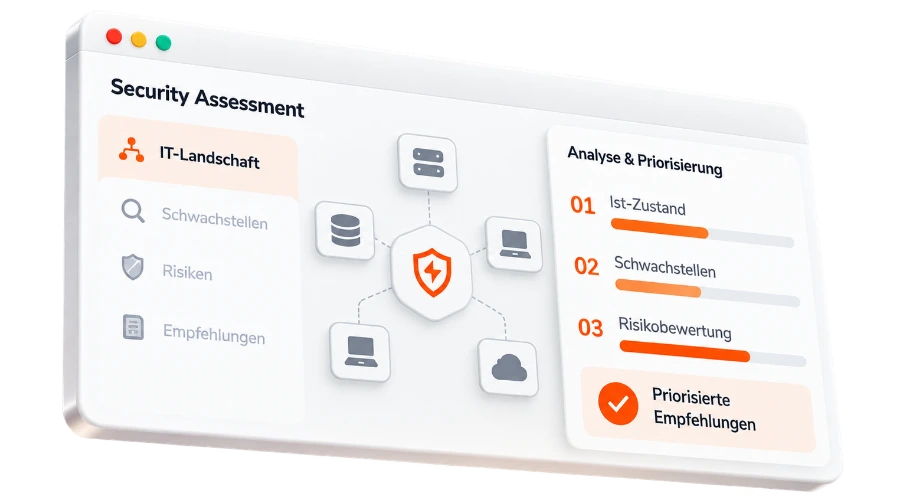
Wir analysieren Ihre IT-Landschaft auf Schwachstellen und liefern konkrete, priorisierte Empfehlungen zur Absicherung. Keine Werkzeugliste, sondern eine Reihenfolge, die zu Ihrem Risiko und Ihrem Budget passt.
Wir analysieren Ihre IT-Landschaft auf Schwachstellen und liefern konkrete, priorisierte Empfehlungen zur Absicherung. Keine Werkzeugliste, sondern eine Reihenfolge, die zu Ihrem Risiko und Ihrem Budget passt.
04
Unsere IT-Security Bewertung zeigt Ihnen, wo Handlungsbedarf besteht und welche Maßnahmen für Ihr Unternehmen zuerst sinnvoll sind.

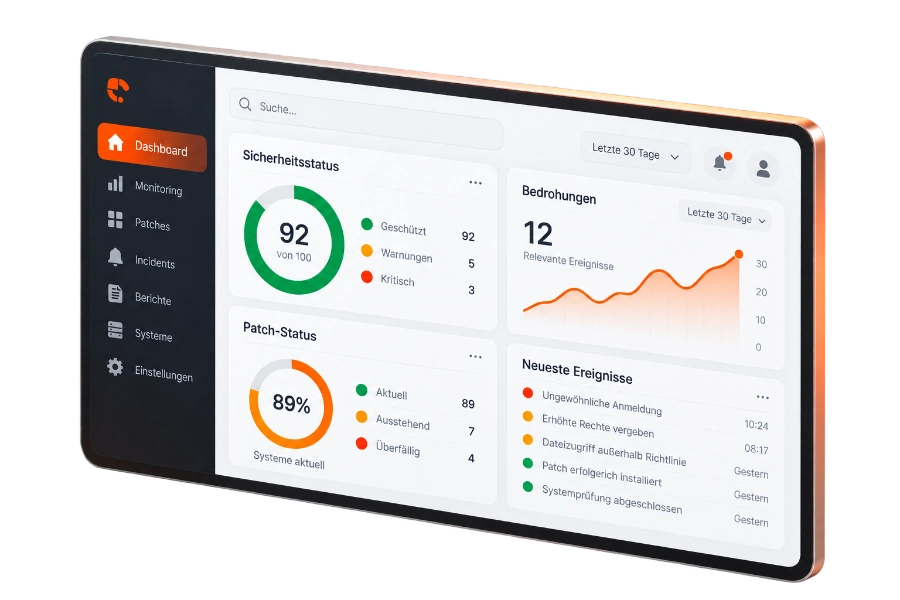
Auf Wunsch ist das Teil unserer Managed Services, dann liegen Systembetrieb und Absicherung in einer Hand und niemand verweist im Ernstfall auf einen anderen Dienstleister.
Wir unterstützen Sie bei der Einhaltung von DSGVO, ISO 27001 und branchenspezifischen Sicherheitsstandards.
Innerhalb der collana Gruppe ist die Develappers GmbH nach ISO 27001 zertifiziert. Wir wissen also aus eigener Erfahrung, was der Aufbau eines ISMS, seine Dokumentation und ein Audit bedeuten und kennen es nicht nur aus der Beratungsperspektive.
Der Vorteil für Sie: Die Maßnahmenbereiche aus § 30 BSIG, also der Kern der NIS2-Pflichten, entsprechen weitgehend den Anforderungen der ISO 27001. Wer ein Informationssicherheits-Managementsystem nach ISO 27001 aufbaut, arbeitet damit gleichzeitig auf die NIS2-Konformität hin. Doppelarbeit lässt sich vermeiden, wenn beides von Anfang an zusammen gedacht wird.
Die meisten erfolgreichen Angriffe beginnen nicht mit einer technischen Lücke, sondern mit einer E-Mail, die überzeugend genug aussieht. Schulungen und Awareness-Kampagnen machen Ihre Mitarbeitenden zum stärksten Glied in der Sicherheitskette statt zum schwächsten.
Für Geschäftsführungen kommt hinzu: Das BSIG verlangt von Leitungsorganen betroffener Einrichtungen nicht nur, die Umsetzung von Sicherheitsmaßnahmen zu überwachen, sondern sich selbst regelmäßig schulen zu lassen.
Unsere IT-Security Bewertung zeigt Ihnen, wo Handlungsbedarf besteht und welche Maßnahmen für Ihr Unternehmen zuerst sinnvoll sind.
Das entscheidet sich in zwei Schritten. Zuerst: Fällt eine Ihrer Tätigkeiten unter eine der Einrichtungsarten aus Anlage 1 oder Anlage 2 des BSIG? Danach: Erreichen Sie die Größenschwellen, also mindestens 50 Mitarbeitende oder Jahresumsatz und Bilanzsumme von jeweils über 10 Millionen Euro? Erst beides zusammen ergibt die Betroffenheit. Der Anwendungsbereich umfasst heute rund 29.500 Unternehmen in Deutschland, viele davon im verarbeitenden Gewerbe, in Logistik, Handel und Gesundheitswesen.
Ja, sofern die Größenschwellen erreicht sind. Der Maschinenbau ist in Anlage 2 des BSIG unter dem verarbeitenden Gewerbe aufgeführt, abgegrenzt über die NACE-Abteilung 28. Dasselbe gilt für die Herstellung von Kraftwagen und Kraftwagenteilen, sonstigen Fahrzeugbau, elektrische Ausrüstungen sowie Datenverarbeitungsgeräte und elektronische Erzeugnisse. Unternehmen aus Anlage 2 sind wichtige Einrichtungen, nicht besonders wichtige.
Nicht automatisch, aber sie bringt Sie sehr weit. Die Maßnahmenbereiche nach § 30 BSIG decken sich weitgehend mit den ISO-27001-Anforderungen. Ergänzend zu prüfen sind vor allem die Registrierung beim BSI, die Meldepflichten bei Sicherheitsvorfällen und die Pflichten der Geschäftsleitung.
Ob NIS2, Microsoft Security oder Berechtigungskonzepte im ERP: Lassen Sie uns gemeinsam Ihre Ausgangslage betrachten und herausfinden, welche Maßnahmen für Ihr Unternehmen sinnvoll sind. In einem unverbindlichen Erstgespräch besprechen wir die nächsten Schritte.